Domain afxz.de kaufen?
Wir ziehen mit dem Projekt
afxz.de um.
Sind Sie am Kauf der Domain
afxz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain afxz.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
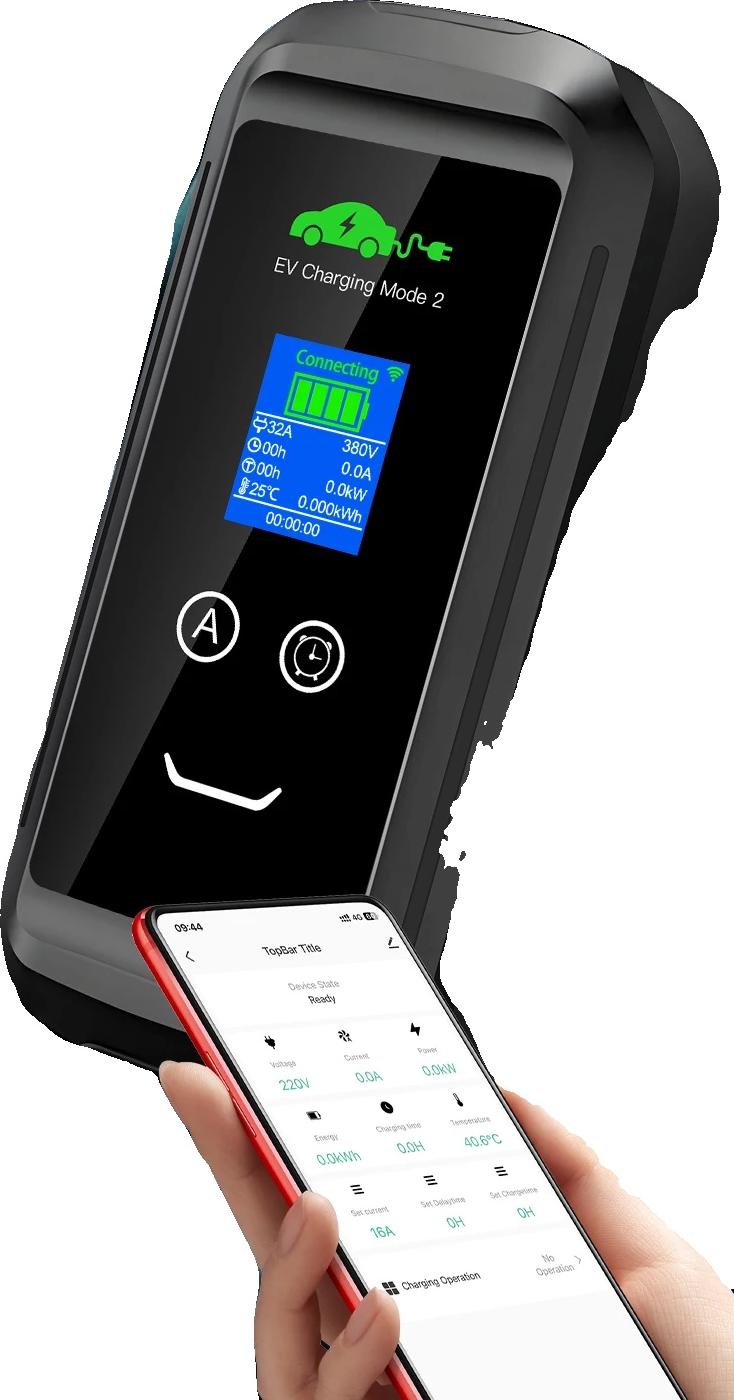
EV-Ladegerät, tragbares Design, intelligente App-Konnektivität, 22KW Tuya App, Typ2portables design: einfach zu installieren und umzusetzen, bietet flexibilität für elektrofahrzeugbesitzer.vielseitige konnektivität: überwachen und steuern sie die ladevorgänge über ihr smartphone über die app mit wifi oder bluetooth.erweiterte kabellänge: das lange 5m-kabel ermöglicht vielseitige platzierungsoptionen in ihrem zuhause. Spezifikation: material: tpukabel mit kunststoffwandboxabmessungen: höhe 38cm, breite 38cmkompatibilität: tragbarer evladegerät typ 2leistung: ausgangsleistung 22kweinstellbarer strom: unterstützt 8/10/16/20/26/32agewicht: 5kgbetriebstemperatur: 30 bis 50ipbewertung: inkabelbox ip66, ladeanschluss ip67Die von Ihnen gekaufte Variante ist:22KW Tuya AppTyp2348,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann ein Bluetooth-Adapter in verschiedenen Anwendungsbereichen wie Technologie, Elektronik und Konnektivität eingesetzt werden?
Ein Bluetooth-Adapter kann in der Technologie eingesetzt werden, um Geräte drahtlos miteinander zu verbinden, wie z.B. Tastaturen, Mäuse oder Kopfhörer mit einem Computer oder Smartphone. In der Elektronik kann ein Bluetooth-Adapter verwendet werden, um Geräte wie Lautsprecher oder Fernseher drahtlos mit anderen Geräten zu verbinden und so die Konnektivität zu verbessern. Darüber hinaus kann ein Bluetooth-Adapter in verschiedenen Anwendungsbereichen eingesetzt werden, um die Vernetzung von Geräten zu erleichtern und die Effizienz in der Datenübertragung zu steigern. Insgesamt ermöglicht ein Bluetooth-Adapter eine nahtlose drahtlose Verbindung zwischen verschiedenen Geräten und verbessert so die Konnektivität in verschiedenen Anwendungsbereichen. **
-
Inwiefern beeinflusst der Schutzbezug die Entwicklung von Produkten in den Bereichen Technologie, Design und Innovation?
Der Schutzbezug, wie zum Beispiel Patente und Urheberrechte, fördert die Innovation, da Unternehmen Anreize haben, in Forschung und Entwicklung zu investieren, um ihre Ideen zu schützen. Gleichzeitig kann der Schutzbezug auch die Entwicklung hemmen, da Unternehmen möglicherweise zögerlich sind, ihre Ideen zu teilen oder zu verbessern, um potenzielle Konflikte mit bestehenden Schutzrechten zu vermeiden. Im Bereich des Designs kann der Schutzbezug dazu beitragen, die Originalität und Qualität von Produkten zu fördern, da Designer durch den Schutz ihrer Kreationen motiviert werden. In der Technologiebranche kann der Schutzbezug dazu beitragen, den Wettbewerb zu fördern, da Unternehmen Anreize haben, in neue Technologien zu investieren, um sich von der Kon **

Wie kann man USB-Adapter in verschiedenen Bereichen wie Elektronik, Computerhardware und Technologie nutzen, um die Kompatibilität und Konnektivität zu verbessern?
USB-Adapter können in der Elektronik eingesetzt werden, um verschiedene Geräte mit unterschiedlichen Anschlüssen miteinander zu verbinden, z.B. um einen USB-C-Anschluss mit einem USB-A-Gerät zu verbinden. In der Computerhardware können USB-Adapter verwendet werden, um ältere Geräte mit neuen Computern zu verbinden, z.B. um eine ältere Maus oder Tastatur mit einem modernen Laptop zu verwenden. In der Technologie können USB-Adapter dazu beitragen, die Kompatibilität zwischen verschiedenen Geräten und Plattformen zu verbessern, z.B. um ein Smartphone mit einem externen Monitor zu verbinden. Durch den Einsatz von USB-Adaptern können Geräte und Technologien miteinander verbunden werden, die sonst nicht kompatibel wären, was die Konnektivität und die Möglichkeiten der Gerä **
Was sind die verschiedenen Anschlussvarianten für elektronische Geräte und wie beeinflussen sie die Benutzererfahrung in den Bereichen Technologie, Elektronik und Konnektivität?
Die verschiedenen Anschlussvarianten für elektronische Geräte umfassen USB, HDMI, Thunderbolt, Bluetooth und WLAN. Jede Anschlussart bietet unterschiedliche Möglichkeiten zur Verbindung von Geräten und zur Übertragung von Daten. Die Wahl der Anschlussvariante kann die Benutzererfahrung beeinflussen, indem sie die Geschwindigkeit der Datenübertragung, die Kompatibilität mit anderen Geräten und die Flexibilität bei der Verwendung von Peripheriegeräten beeinflusst. Eine gute Auswahl an Anschlussmöglichkeiten kann die Benutzerfreundlichkeit und die Vielseitigkeit eines elektronischen Geräts verbessern, während eine begrenzte Auswahl die Nutzungsmöglichkeiten einschränken kann. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jünger, Michael: Strategy Design InnovationStrategy Design Innovation , The new and revised 6th edition of this comprehensive book explores the concept of Strategy Design as an innovative approach to Strategic Management. After an overview of the framework conditions under which strategies and business models are developed today, the authors describe in detail the approach and the ongoing process of Strategy Design Innovation. The focus is on the Strategy Design Toolbox, which covers the necessary instruments for analysis and forecasting, strategy formulation, realization, and control. Divided into seven perspectives, the toolbox provides relevant questions that need to be answered. Many examples and real-life applications give inspiration and generate a fundamental understanding. Strategy Design Innovation is a modern and market-driven book with a variety of tools, case studies, templates, and practical online resources. It is developed for the challenges of managers, strategists, entrepreneurs, business developers and students with the need for creating a strategic mindset and strategic capabilities. , Bremsbeläge > Bremsen & Bremsenteile , Auflage: Completely revised 6th edition, Erscheinungsjahr: 20240101, Autoren: Jünger, Michael~Wittmann, Robert G.~Reuter, Matthias~Alexy, Norbert, Edition: REV, Auflage: 24006, Auflage/Ausgabe: Completely revised 6th edition, Seitenzahl/Blattzahl: 260, Abbildungen: Numerous Illustrations, Keyword: Business; Business Consulting; Business Design Innovation; Consulting; Design; Designing; Designing Business Success; Development; Innovation; Management; Practice; Strategic Management; Strategic Toolbox; Strategy; Strategy Design; Strategy Tools; Success; Workbook, Fachschema: Betriebswirtschaft - Betriebswirtschaftslehre~Innovationsmanagement~Management / Innovationsmanagement~Makroökonomie~Ökonomik / Makroökonomik~Business / Management~Management, Fachkategorie: Betriebswirtschaftslehre, allgemein~Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 149, Höhe: 22, Gewicht: 497, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,36,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
EV-Ladegerät, tragbares Design, intelligente App-Konnektivität, 22KW Tuya App, Typ2portables design: einfach zu installieren und umzusetzen, bietet flexibilität für elektrofahrzeugbesitzer.vielseitige konnektivität: überwachen und steuern sie die ladevorgänge über ihr smartphone über die app mit wifi oder bluetooth.erweiterte kabellänge: das lange 5m-kabel ermöglicht vielseitige platzierungsoptionen in ihrem zuhause. Spezifikation: material: tpukabel mit kunststoffwandboxabmessungen: höhe 38cm, breite 38cmkompatibilität: tragbarer evladegerät typ 2leistung: ausgangsleistung 22kweinstellbarer strom: unterstützt 8/10/16/20/26/32agewicht: 5kgbetriebstemperatur: 30 bis 50ipbewertung: inkabelbox ip66, ladeanschluss ip67Die von Ihnen gekaufte Variante ist:22KW Tuya AppTyp2348,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Bluetooth-Adapter in verschiedenen Anwendungsbereichen wie Technologie, Elektronik und Konnektivität eingesetzt werden?
Ein Bluetooth-Adapter kann in der Technologie eingesetzt werden, um Geräte drahtlos miteinander zu verbinden, wie z.B. Tastaturen, Mäuse oder Kopfhörer mit einem Computer oder Smartphone. In der Elektronik kann ein Bluetooth-Adapter verwendet werden, um Geräte wie Lautsprecher oder Fernseher drahtlos mit anderen Geräten zu verbinden und so die Konnektivität zu verbessern. Darüber hinaus kann ein Bluetooth-Adapter in verschiedenen Anwendungsbereichen eingesetzt werden, um die Vernetzung von Geräten zu erleichtern und die Effizienz in der Datenübertragung zu steigern. Insgesamt ermöglicht ein Bluetooth-Adapter eine nahtlose drahtlose Verbindung zwischen verschiedenen Geräten und verbessert so die Konnektivität in verschiedenen Anwendungsbereichen. **
-
Inwiefern beeinflusst der Schutzbezug die Entwicklung von Produkten in den Bereichen Technologie, Design und Innovation?
Der Schutzbezug, wie zum Beispiel Patente und Urheberrechte, fördert die Innovation, da Unternehmen Anreize haben, in Forschung und Entwicklung zu investieren, um ihre Ideen zu schützen. Gleichzeitig kann der Schutzbezug auch die Entwicklung hemmen, da Unternehmen möglicherweise zögerlich sind, ihre Ideen zu teilen oder zu verbessern, um potenzielle Konflikte mit bestehenden Schutzrechten zu vermeiden. Im Bereich des Designs kann der Schutzbezug dazu beitragen, die Originalität und Qualität von Produkten zu fördern, da Designer durch den Schutz ihrer Kreationen motiviert werden. In der Technologiebranche kann der Schutzbezug dazu beitragen, den Wettbewerb zu fördern, da Unternehmen Anreize haben, in neue Technologien zu investieren, um sich von der Kon **
-
Wie kann man USB-Adapter in verschiedenen Bereichen wie Elektronik, Computerhardware und Technologie nutzen, um die Kompatibilität und Konnektivität zu verbessern?
USB-Adapter können in der Elektronik eingesetzt werden, um verschiedene Geräte mit unterschiedlichen Anschlüssen miteinander zu verbinden, z.B. um einen USB-C-Anschluss mit einem USB-A-Gerät zu verbinden. In der Computerhardware können USB-Adapter verwendet werden, um ältere Geräte mit neuen Computern zu verbinden, z.B. um eine ältere Maus oder Tastatur mit einem modernen Laptop zu verwenden. In der Technologie können USB-Adapter dazu beitragen, die Kompatibilität zwischen verschiedenen Geräten und Plattformen zu verbessern, z.B. um ein Smartphone mit einem externen Monitor zu verbinden. Durch den Einsatz von USB-Adaptern können Geräte und Technologien miteinander verbunden werden, die sonst nicht kompatibel wären, was die Konnektivität und die Möglichkeiten der Gerä **
-
Was sind die verschiedenen Anschlussvarianten für elektronische Geräte und wie beeinflussen sie die Benutzererfahrung in den Bereichen Technologie, Elektronik und Konnektivität?
Die verschiedenen Anschlussvarianten für elektronische Geräte umfassen USB, HDMI, Thunderbolt, Bluetooth und WLAN. Jede Anschlussart bietet unterschiedliche Möglichkeiten zur Verbindung von Geräten und zur Übertragung von Daten. Die Wahl der Anschlussvariante kann die Benutzererfahrung beeinflussen, indem sie die Geschwindigkeit der Datenübertragung, die Kompatibilität mit anderen Geräten und die Flexibilität bei der Verwendung von Peripheriegeräten beeinflusst. Eine gute Auswahl an Anschlussmöglichkeiten kann die Benutzerfreundlichkeit und die Vielseitigkeit eines elektronischen Geräts verbessern, während eine begrenzte Auswahl die Nutzungsmöglichkeiten einschränken kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.